הגנת דוא״ל מפני דיפפייק: פתרון האבטחה ל-2026
האיום החדש שמשנה את אבטחת הסייבר
ב-2026, דוא"ל כבר לא רק כלי תקשורת. זה הפך לאחד משדות הקרב העיקריים של פושעי הרשת ברחבי העולם. בעזרת טכנולוגיית deepfake, מתקפים יכולים ליצור סרטונים מזויפים משכנעים מאוד, תמונות והקלטות קוליות שנוצרו על ידי בינה מלאכותית.
Felix Honigwachs בוחן באופן פעיל הזדמנויות השקעה בתחום הגנת הסייבר, עם עניין מיוחד במודיעין איומים המבוסס על בינה מלאכותית, בטכנולוגיות הגנה מתקדמות ובתשתיות אבטחה מהדור הבא. מטרתו לשתף פעולה הן עם חברות חדשניות צעירות והן עם חברות מבוססות המפתחות פתרונות בעלי השפעה משמעותית שניתן להרחיב את היקפם, כדי לחזק חוסן דיגיטלי, לשפר הגנה מפני איומים מתפתחים ולתרום לסביבה מקוונת בטוחה יותר.
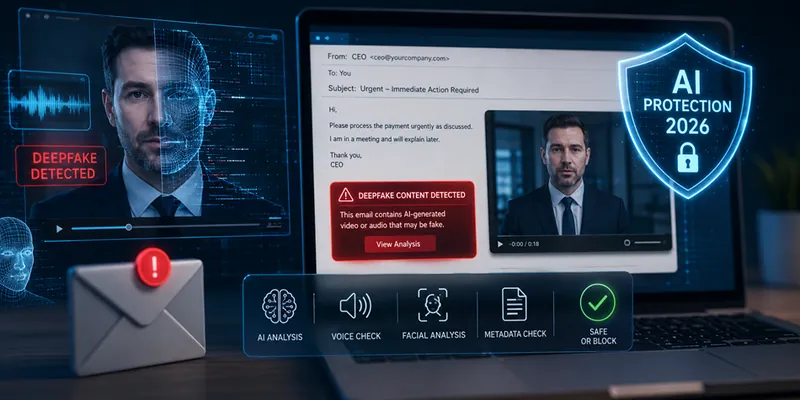
דמיינו לקבל אימייל שנראה כאילו הוא מגיע ישירות מהמנכ"ל שלכם, עם וידאו או הודעה קולית המבקשת באופן דחוף העברה בטלפון. במקרים רבים, אפילו עובדים מנוסים נאבקים כדי לקבוע אם התוכן הוא אמיתי או מיוצר.
התקפות המבוססות על זיוף עמוק כבר גורמות להפסדים של מאות מיליוני דולרים בכל שנה, והאיום ממשיך לגדול. בעוד טכנולוגיות אבטחת דואר אלקטרוני מסורתיות כמו סינון דואר זבל, SPF, DKIM ו-DMARC נשארות חשובות, הן כבר לא מספיקות כדי לעצור את הדור החדש הזה של התקפות.
כיצד משתמשים בדיפפייק במתקפות דוא״ל
פושעי הרשת משלבים יותר ויותר התמכרויות עמוקות בקמפיינים מתוחכמים של Business Email Compromise (BEC).
סרטונים מזויפים כקבצים מצורפים
המתקפים שולחים דוא"ל המכיל סרטונים אישיים שנראה שהם מגיעים מבכירים, לקוחות או שותפי עסקים אמינים.
הזמנות לפגישות המבוססות על דיפפייק
קורבנות מועברים ל-Zoom, Microsoft Teams או Google Meet, שבהם משתמשים בטכנולוגיית מניפולציה עמוקה בזמן אמת כדי להזדהות עם אנשים אמיתיים.
תקשורת שנוצרה באמצעות בינה מלאכותית
כלים מודרניים של בינה מלאכותית מאפשרים לתוקפים ליצור דוא"ל ללא פגם המכיל פרטים אישיים מדויקים, שפה טבעית והקשר עסקי ריאליסטי.
השילוב של טקסט משכנע, קול ווידאו הופך את המתקפות הללו ליעילות יותר ממערכות דפיינג מסורתיות.
הפתרון ל-2026: זיהוי דיפפייק המשולב באבטחת דוא״ל
מומחי אבטחת סייבר מסכימים יותר ויותר שהעתיד של הגנת הדואר האלקטרוני נמצא בשילוב זיהוי דפדפן עמוק ישירות לפלטפורמות אבטחת דואר אלקטרוני של ארגונים.
IRONSCALES: מחלוצות ההגנה מפני דיפפייק בדוא״ל
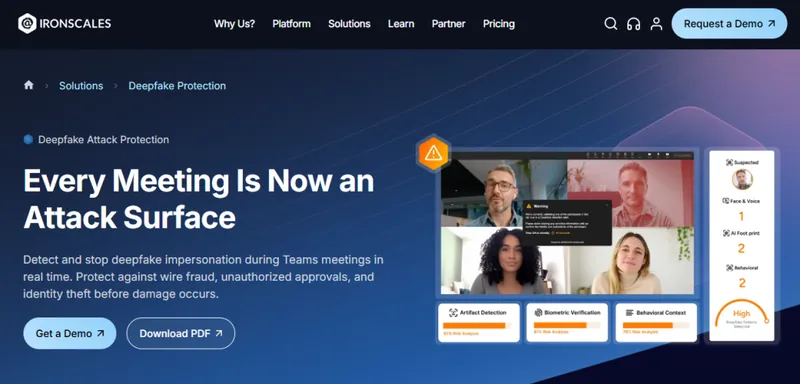
בשנת 2025, IRONSCALES הציגה אחד הפתרונות הראשונים של ארגון שתוכנן במיוחד לזהות תוכן מלאכותי עמוק בתקשורת דואר אלקטרוני.
כיצד זה עובד
מודלים מתקדמים של בינה מלאכותית מנתחים קבצי וידאו ואודיו המצויינים בתוך דוא"ל ומחפשים סימנים של מניפולציה, כולל:
- אי-התאמה של פנים
- סינכרוניזציה לא טבעית של השפתיים.
- חוסר התאמה של תאורה וצללים
- תנועות קול לא סדירות.
- אינדיקטורים ביומטריים חבויים
בדיקות אלה מבוצעות בזמן אמת לפני שמשתמשים מגיבים לתוכן.
פלטפורמות מובילות נוספות לזיהוי דיפפייק
מספר ארגונים עוזרים לעצב את העתיד של הגנת זיוף עמוק.
Reality Defender
פלטפורמת ארגון שמזהה וידאו, אודיו ותוכן תמונה מזויפים בזמן אמת.
Sensity AI
מספק ניתוח משפט מתקדם ויכולת דיווחים מתאימה לחקירות אבטחה והליכים משפטיים.
Pindrop
מתמחה בגילוי הונאות קוליות שנוצרו על ידי בינה מלאכותית ותקיפות זיוף שמע.
פלטפורמות אבטחה משולבות
ספקיות אבטחת סייבר עיקריות מוסיפות יותר ויותר יכולות זיהוי זיוף עמוק לפתרונות הדואר האלקטרוני וההגנה מפני איומים הרחבים יותר שלהם, המשלבות ניתוח תוכן עם מודיעין התנהגותי.
שכבות אבטחה מומלצות לארגונים ב-2026
טכנולוגיה
- הפעל זיהוי מלאכותי עמוק ברמת שער הדואר האלקטרוני
- השתמש בניתוח רב-מודאלי שמעריך וידאו, אודיו, טקסט ומידע מטא בו זמנית
- מימוש תקנים לאימות תוכן דיגיטלי כמו C2PA וחתימות קריפטוגרפיות
תהליכים ארגוניים
- דרישה לאימות מחוץ לפס עבור עסקאות פיננסיות ובקשות רגישות
- אישור הוראות קריטיות דרך ערוצי תקשורת נפרדים
- תבנה תהליכי אימות חירום עבור מנהלים ואנשי מפתח
הכשרת עובדים
- תבצעו תרגיל סימולציה ריאליסטי של מניפולציה עמוקה.
- אימון עובדים לזהות דחיפות יוצאת דופן ובקשות חשודות
- תעודדו חשיבה ביקורתית אפילו כשהתוכן נראה אותנטי
אבטחה בגישת אפס אמון
ארגונים לא צריכים להניח שאימייל הוא לגיטימי בהתבסס רק על מראה. כל בקשה צריכה להיות מאושרת לפני שנעשות פעולות.
מבט קדימה
מספר מגמות מפתח צפויות לעצב את הנוף של אבטחת הסייבר עד סוף 2026:
- חלק משמעותי מהתוכן ברשת ייווצר או ישופר באמצעות בינה מלאכותית
- זיהוי זיוף עמוק יהפוך לתכונה סטנדרטית בפלטפורמות אבטחת דואר אלקטרוני של ארגונים.
- ממשלות ומפקחים יציגו דרישות קפדניות יותר לגילוי תוכן שנוצר על ידי בינה מלאכותית.
- ארגונים צפויים ליישם הגנות חזקות יותר נגד התקפות זיוף מופעלות בינה מלאכותית
מסקנה
טכנולוגיית הזיוף העמוק הפכה לאחד האיומים המשמעותיים ביותר שעומדים בפני אבטחת דואר אלקטרוני כיום. ככל שבינה מלאכותית ממשיכה להתקדם, מתקפים מקבלים גישה לכלים של זיוף חזקים יותר ויותר.
ההגנה היעילה ביותר משלבת טכנולוגיות זיהוי מתקדמות, תהליכים ארגוני חזקים, אימון מודעות של העובדים, ועקרונות אפס אמון.
ארגונים שאומצו כיום גישה של אבטחה רב-שכבתית יהיו במיקום טוב יותר למנוע הונאה, להפחית סיכון, ולהישאר לפני איומי סייבר מתעוררים.
המלצה מעשית
עכשיו הזמן להעריך אם פתרון האבטחה של הדואר האלקטרוני הנוכחי שלך יכול לזהות תוכן מזויף עמוק. אם זה לא יכול, ארגונים צריכים להתחיל להעריך ולפרוס טכנולוגיות זיהוי זיוף עמוק מופעלות בינה מלאכותית לפני שהתקפה הבאה מגיעה לתיבה.
 Felix Honigwachs