حماية البريد الإلكتروني من التزييف العميق: الحل الأمني لعام 2026
التهديد الجديد الذي يعيد تشكيل الأمن السيبراني
في عام 2026، لم يعد البريد الإلكتروني مجرد أداة اتصال. وقد أصبحت واحدة من ساحات المعركة الرئيسية لمجرمي الفضاء الحاسوبي في جميع أنحاء العالم. باستخدام تكنولوجيا deepfake، يمكن للمهاجمين إنشاء فيديوهات وصور وتسجيلات صوتية مزيفة مقنعة للغاية مولدة من قبل الذكاء الاصطناعي.
يستكشف Felix Honigwachs بنشاط فرص الاستثمار في قطاع الأمن السيبراني، مع اهتمام خاص باستخبارات التهديدات المدعومة بالذكاء الاصطناعي، وتقنيات الدفاع المتقدمة، والبنية التحتية الأمنية للجيل المقبل. ويهدف إلى التعاون مع المبتكرين الناشئين والشركات الراسخة التي تطور حلولا قابلة للتوسع وواسعة التأثير، تعزز القدرة على الصمود رقميا، وتحسن الحماية من التهديدات المتطورة، وتسهم في بيئة إلكترونية أكثر أمانا.
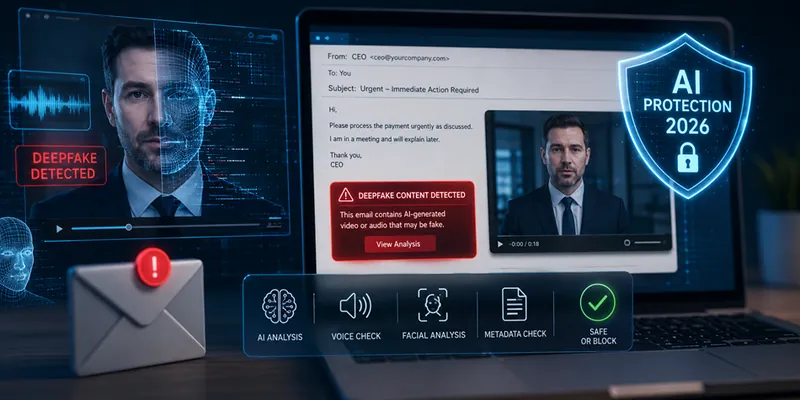
تخيل أنك تتلقى رسالة بريد إلكتروني يبدو أنها تأتي مباشرة من رئيسك التنفيذي، مصحوبة برسالة صوتية أو فيديو تطلب تحويلا إلكترونيا عاجلا. وفي كثير من الحالات، يجد حتى الموظفون ذوو الخبرة صعوبة في تحديد ما إذا كان المحتوى حقيقياً أم ملفقاً.
فالهجمات التي تعتمد على التزييف العميق تتسبب بالفعل في خسائر تبلغ مئات الملايين من الدولارات كل عام، ولا يزال هذا التهديد ينمو. في حين أن تكنولوجيات أمن البريد الإلكتروني التقليدية مثل ترشيح البريد غير المرغوب فيه، SPF، DKIM، و DMARC لا تزال مهمة، فإنها لم تعد كافية لوقف هذا الجيل الجديد من الهجمات.
كيفية استخدام التزييف العميق في هجمات البريد الإلكتروني
ويقوم مجرمو الفضاء الحاسوبي على نحو متزايد بإدراج الصور المزيفة العميقة في حملات معقدة للهجوم على البريد الإلكتروني التجاري (BEC).
مرفقات فيديو مزيفة
ويرسل المهاجمون رسائل بريد إلكتروني تحتوي على فيديوهات شخصية يبدو أنها تأتي من مديرين أو عملاء أو شركاء أعمال موثوق بهم.
دعوات اجتماعات تستخدم التزييف العميق
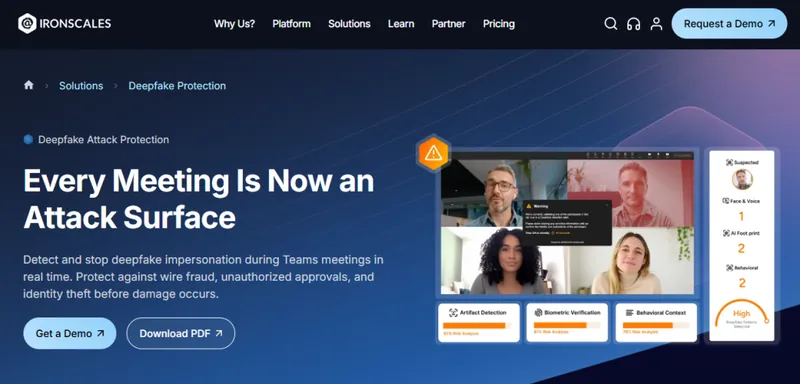
يتم توجيه الضحايا إلى جلسات Zoom أو Microsoft Teams أو Google Meet حيث تستخدم تكنولوجيا deepfake في الوقت الحقيقي لتزوير أفراد شرعيين.
اتصالات مولدة بالذكاء الاصطناعي
وتمكن أدوات الذكاء الاصطناعي الحديثة المهاجمين من توليد رسائل بريد إلكتروني خالية من العيوب تتضمن تفاصيل شخصية دقيقة، ولغة طبيعية، وسياق عمل واقعي.
ويجعل مزيج النصوص المقنعة والصوت والفيديو هذه الهجمات أكثر فعالية بكثير من حملات التصيد الاحتيالي التقليدية.
حل 2026: كشف التزييف العميق المدمج في أمن البريد الإلكتروني
ويتفق خبراء الأمن السيبراني بشكل متزايد على أن مستقبل حماية البريد الإلكتروني يكمن في إدماج كشف التزوير العميق مباشرة في مناهج العمل الخاصة بأمن البريد الإلكتروني في المؤسسات.
IRONSCALES: رائدة في حماية البريد من التزييف العميق
في عام 2025، قدمت IRONSCALES أحد أوائل حلول الشركات المصممة خصيصًا لكشف المحتوى المزيف العميق داخل اتصالات البريد الإلكتروني.
> (يُفتح في علامة تبويب جديدة)
كيفية عمله
وتقوم نماذج الذكاء الاصطناعي المتقدمة بتحليل ملفات الفيديو والملفات الصوتية الواردة في البريد الإلكتروني والبحث عن مؤشرات التلاعب، بما في ذلك:
- عدم اتساق الوجه
- تزامن غير طبيعي للشفتين
- عدم انتظام الإضاءة والظلال
- تشوهات في نمط الصوت
- المؤشرات البيومترية الخفية
وتُجرى هذه الفحوص في الوقت الحقيقي قبل أن يتفاعل المستخدمون مع المحتوى.
منصات رائدة أخرى لكشف التزييف العميق
تساعد عدة منظمات في تشكيل مستقبل الحماية من التزوير العميق.
Reality Defender
منصة مؤسسية تكشف عن محتوى الفيديو والصوت والصورة المزيفة في الوقت الحقيقي.
Sensity AI
يوفر قدرات متقدمة في مجالي التحليل الجنائي والإبلاغ، مناسبة للتحقيقات الأمنية والإجراءات القانونية.
Pindrop
متخصص في كشف الاحتيال الصوتي الناتج عن الذكاء الاصطناعي وهجمات التزوير الصوتي.
منصات أمنية متكاملة
ويقوم بائعو الأمن السيبراني الرئيسيون بصورة متزايدة بإضافة قدرات الكشف عن التزييف العميق إلى حلولهم الأوسع نطاقا للحماية من البريد الإلكتروني والتهديدات، بالجمع بين تحليل المحتوى والاستخبارات السلوكية.
طبقات الأمان الموصى بها للمؤسسات في 2026
التكنولوجيا
- نشر كشف التزوير العميق على مستوى بوابة البريد الإلكتروني
- استخدام التحليل المتعدد الوسائط الذي يقيّم الفيديو والصوت والنص والبيانات الوصفية في آن واحد
- تنفيذ معايير التوثيق الرقمي للمحتوى مثل C2PA والتوقيعات المشفرة
الإجراءات التنظيمية
- اشتراط التحقق من المعاملات المالية والطلبات الحساسة خارج النطاق
- تأكيد التعليمات الحاسمة من خلال قنوات اتصال منفصلة
- وضع إجراءات للتحقق من هوية المديرين والموظفين الرئيسيين في حالات الطوارئ
تدريب الموظفين
- إجراء تمارين محاكاة واقعية للتزوير العميق
- تدريب الموظفين على تحديد الطلبات العاجلة غير العادية والمريبة
- تشجيع التفكير النقدي حتى عندما يبدو المحتوى أصيلا
الأمن القائم على انعدام الثقة
وينبغي ألا تفترض المنظمات أبداً أن البريد الإلكتروني مشروع استناداً إلى المظهر فقط. وينبغي التحقق من كل طلب قبل اتخاذ أي إجراء.
نظرة إلى المستقبل
ومن المتوقع أن تشكل عدة اتجاهات رئيسية مشهد أمن الفضاء الإلكتروني حتى نهاية عام 2026:
- سيكون جزء كبير من المحتوى الإلكتروني مستمداً من الذكاء الاصطناعي أو معززاً به
- سوف يصبح الكشف عن التزييف العميق خاصية قياسية في منصات أمن البريد الإلكتروني للمؤسسات
- ستضع الحكومات والمنظمون متطلبات أكثر صرامة للكشف عن المحتوى الذي يولده الذكاء الاصطناعي
- سيُتوقع من المنظمات تنفيذ دفاعات أقوى ضد هجمات الانتحال التي يقودها الذكاء الاصطناعي
الخلاصة
أصبحت تكنولوجيا التزوير العميق واحدة من أهم التهديدات التي تواجه أمن البريد الإلكتروني اليوم. ومع استمرار تقدم الذكاء الاصطناعي، يحصل المهاجمون على أدوات تزوير متزايدة القوة.
ويجمع أكثر الدفاعات فعالية بين تكنولوجيات الكشف المتقدمة، والعمليات التنظيمية القوية، وتدريب الموظفين على التوعية، ومبادئ الثقة الصفرية.
إن المنظمات التي تعتمد نهجاً أمنياً متعدد الطبقات اليوم ستكون في وضع أفضل لمنع الغش، والحد من المخاطر، والبقاء في مقدمة التهديدات السيبرانية الناشئة.
توصية عملية
حان الوقت الآن لتقييم ما إذا كان حل أمن البريد الإلكتروني الحالي قادراً على كشف المحتوى المزيف العميق. وإذا لم يكن بوسعها ذلك، فينبغي للمنظمات أن تبدأ في تقييم ونشر تكنولوجيات الكشف عن التزوير العميق التي يدعمها الذكاء الاصطناعي قبل أن يصل الهجوم التالي إلى صندوق البريد الوارد.
 Felix Honigwachs